
목차
외부 접속과 HTTPS 설정
NAS 자료실을 외부에 공개하기 전에는 공유할 파일과 백업할 대상을 구분하고, 관리자 계정의 접근 설정부터 점검하세요. NAS는 단순 저장소가 아니라 상시 구동되는 서버이므로, 외부 접속을 열 때는 보안 설정을 먼저 점검해야 합니다.
공유에 필요한 포트만 외부에 공개하고 관리자 화면, SMB 같은 내부 관리용 서비스는 인터넷에 직접 노출하지 않는 것이 기본입니다. 관리 목적의 외부 접속은 가능하면 VPN(암호화된 사설 접속망)을 사용하고, 외부 사용자에게 파일을 제공해야 한다면 HTTPS 기반 공유 서비스를 사용합니다. 외부에 공개하는 포트는 필요한 서비스로 최소화하며, 일반적인 HTTPS 서비스는 443 포트를 사용합니다.
HTTPS는 TLS를 사용해 통신 내용을 암호화하고, 인증서를 통해 접속한 서버의 신원을 확인할 수 있도록 합니다. 인증서가 만료되거나 자체 서명 인증서를 사용하면 경고가 발생할 수 있으므로, 도메인과 인증서 갱신 상태를 정기적으로 확인해야 합니다.
외부 접속 구성을 구체적으로 점검할 때는 Nginx Proxy Manager로 NAS 외부 접속 구성하기에서 공인 DNS → 라우터 80·443 → Proxy Host → TLS 순서로 경계를 나눠 확인했습니다. 해당 글의 Nginx Proxy Manager 2.15.0 예시는 격리 환경에서 Compose 구문과 관리 화면 HTTP 200까지 검증한 범위이며, 실제 운영 Proxy Host·인증서 설정까지 확인한 결과는 아닙니다.
사용자별 권한 분리
하나의 관리자 계정을 여러 사람이 함께 쓰면 누가 파일을 변경했는지 추적하기 어렵고, 계정 하나가 탈취됐을 때 피해 범위도 커집니다. 사용자마다 계정을 만들고 자료실, 업로드 폴더, 읽기 전용 폴더처럼 접근 범위를 나누세요.
공유 목적이 파일 열람이라면 읽기 권한만 부여하고, 업로드가 필요한 사용자에게만 쓰기 권한을 추가합니다. 관리자는 소수로 제한하고, 사용하지 않는 계정과 공유 링크는 즉시 비활성화하는 편이 안전합니다. 공유 링크를 전달하기 전에는 받는 사람의 계정이나 권한으로 접근해 의도한 파일만 열리는지 확인하세요. PC 동기화와 모바일 백업 기능의 차이는 NAS 외부 파일 접속·동기화 안내에서 따로 설명합니다.
버전 관리와 스냅샷
버전 관리와 스냅샷은 원본 NAS 장애, 저장장치 고장, 화재, 랜섬웨어 등에 대비하는 독립적인 백업이 아닙니다. 스냅샷은 원본 저장소와 같은 시스템에 존재하므로, 중요한 데이터는 별도 장치나 다른 위치에도 복사해야 합니다.
자료실 폴더에 스냅샷이나 파일 버전 기능을 켤 때는 변경 빈도에 맞춰 생성 주기와 보관 세대를 먼저 정하고, 오래된 파일 하나를 실제로 되돌려 복원 경로가 동작하는지 확인하세요. 최근 복원점은 촘촘하게, 오래된 복원점은 간격을 넓혀 보관하는 식으로 시작할 수 있습니다. 스냅샷 주기와 보관 세대는 사용 중인 NAS의 문서와 저장공간을 기준으로 정하세요.
3-2-1 백업 전략
3-2-1 백업은 데이터 복사본을 최소 3개 유지하고, 2가지 이상의 서로 다른 저장매체에 보관하며, 그중 1개는 물리적으로 다른 장소에 두는 방식입니다. 예를 들어 NAS 원본, 외장 저장장치, 클라우드 또는 다른 장소의 장치로 역할을 분리할 수 있습니다.
별도 백업이 없는 NAS 환경에서는 전원 장애나 저장장치 문제만으로도 데이터를 잃을 수 있습니다. NAS Docker 컨테이너 데이터 자동 백업 및 복구 가이드의 예시처럼 바인드 마운트 경로를 tar로 묶고, 매일 03:00에 실행하며 오래된 백업 파일은 7일 기준으로 정리하는 자동화부터 시작할 수 있습니다. 이 03:00·7일 값은 예시 정책이므로 자료 중요도와 저장공간에 맞게 조정하고, 실제 보호 여부는 백업 생성보다 복구 테스트로 확인해야 합니다.
매일 03:00에 이미 작성한 백업 스크립트를 실행하는 예시는 다음처럼 설정할 수 있습니다.
SHELL=/bin/bash
PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin
0 3 * * * /volume1/scripts/backup_docker_data.sh
별도 사본 복원 확인 예
2026년 10월 18일 Docker Engine 29.6.2의 네트워크 없는 임시 컨테이너에서 텍스트 version one을 tar로 보관한 뒤 원본을 version two로 바꿨습니다. 그 tar를 별도 임시 폴더에 풀자 복원 파일은 version one, 원본은 version two로 남았습니다. Python 3.11.17의 tarfile로 만든 단일 파일 예이며 출력에서 복원 내용 일치가 True였습니다.
다음 코드는 임시 디렉터리에서만 같은 과정을 재현합니다. Python 3.11.17에서 확인했습니다.
from pathlib import Path
from tempfile import TemporaryDirectory
import tarfile
with TemporaryDirectory() as d:
    root = Path(d)
    source, archive = root/'version.txt', root/'backup.tar'
    source.write_text('version one\n')
    with tarfile.open(archive, 'w') as t:
        t.add(source, arcname='version.txt')
    source.write_text('version two\n')
    (root/'restore').mkdir()
    with tarfile.open(archive, 'r') as t:
        t.extractall(root/'restore', filter='data')
    print('current:', source.read_text().strip())
    print('restored:', (root/'restore'/'version.txt').read_text().strip())
이 실험은 보관한 파일을 별도 경로에서 읽을 수 있음을 확인한 범위입니다. NAS 스냅샷, 외부 장소 보관, 데이터베이스의 일관성이나 3-2-1 구성을 검증한 결과는 아닙니다. 실제 복구는 해당 서비스와 데이터 종류에 맞는 절차로 확인하세요.
별도 사본 복원 확인 순서
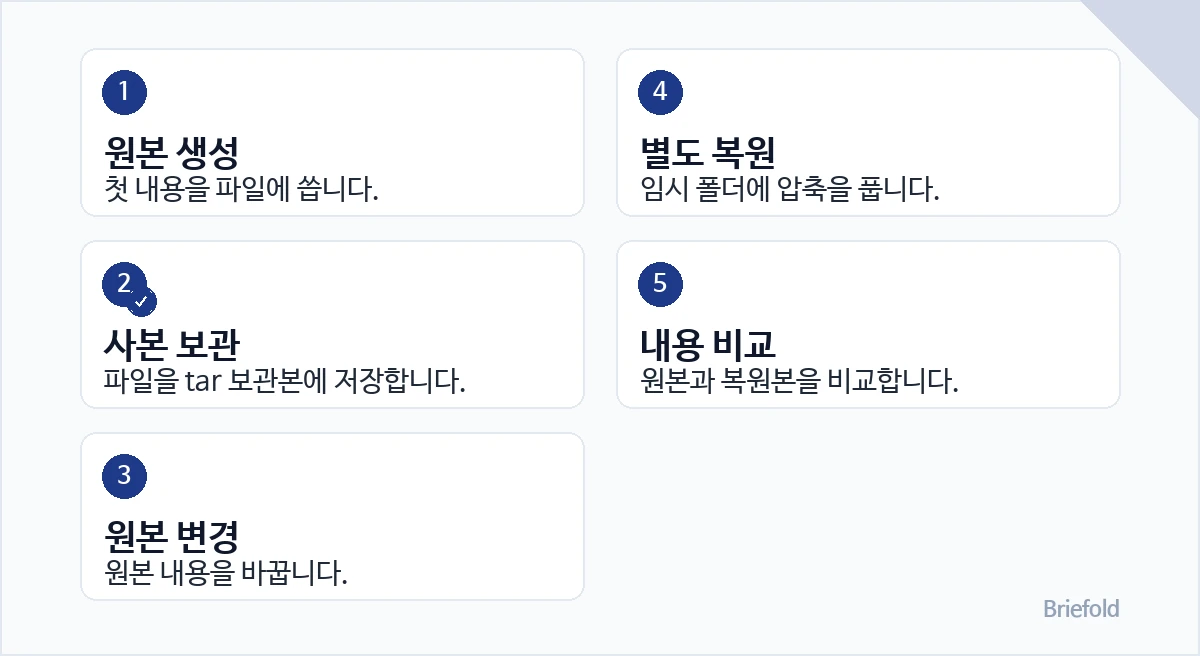
앞의 임시 파일 실험에서 수행한 순서입니다.
- 원본 생성: 첫 내용을 파일에 씁니다.
- 사본 보관: 파일을 tar 보관본에 저장합니다.
- 원본 변경: 원본 내용을 바꿉니다.
- 별도 복원: 임시 폴더에 압축을 풉니다.
- 내용 비교: 원본과 복원본을 비교합니다.
결론
외부 공개 포트를 줄이고 HTTPS와 권한 분리를 적용한 뒤, 스냅샷은 빠른 복구용으로 사용하세요. 최종적인 데이터 보호는 NAS 밖에 보관한 3-2-1 백업에서 완성됩니다.