
포트포워딩 규칙이 저장됐다는 사실만으로 외부 접속이 보장되지는 않습니다. 연결이 안 될 때는 대상 서비스가 내부 포트에서 대기하는지부터 확인하고, LAN 접속, WAN 주소, 포트 매핑, 외부 네트워크 시험을 차례로 통과해야 실패 지점을 찾을 수 있습니다.
대상의 사설 IP와 공유기의 WAN 주소를 구분합니다
대상 서버나 NAS에는 LAN 안에서 쓰는 사설 IP가 있습니다. RFC 1918은 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16을 사설 범위로 정의합니다. Windows에서는 Microsoft가 설명하는 ipconfig로 현재 IPv4 주소, 서브넷 마스크, 기본 게이트웨이를 확인할 수 있습니다.
ipconfig
본문의 192.168.0.50은 실제 내부 주소가 아닌 RFC 1918 예시입니다. 운영 화면을 공유할 때는 내부 IP, MAC 주소, 공인 IP, 도메인을 가립니다. 대상 주소가 DHCP로 바뀌지 않도록 공유기의 예약 기능을 사용합니다.
공유기 WAN 화면의 주소와 외부에서 관찰한 주소도 서로 다른 값입니다. WAN 주소가 다시 RFC 1918 사설 범위라면 상위 공유기가 하나 더 있는 이중 NAT일 수 있습니다. RFC 6598의 100.64.0.0/10이면 통신사 CGNAT에 쓰이는 shared address space인지 확인합니다. 두 경우 모두 현재 공유기 한 대의 규칙만 바꿔서는 외부 요청이 도달하지 않을 수 있습니다.
포트포워딩 전에 서비스 리스닝을 확인합니다
먼저 대상 기기 자체에서 서비스가 기대한 내부 포트에 대기하는지 확인합니다. Linux에서는 ss -lnt, Windows에서는 Get-NetTCPConnection -State Listen 같은 읽기 전용 명령으로 LISTEN 주소와 포트를 봅니다. 127.0.0.1에만 바인딩된 서비스는 다른 LAN 기기에서 접근할 수 없으므로 0.0.0.0 또는 대상 LAN 인터페이스 바인딩이 필요한지 서비스 문서와 대조합니다.
예를 들어 임시 HTTP 서버를 127.0.0.1:18080에만 열고 로컬 요청이 응답하는지 확인하면 서비스가 로컬 인터페이스에서 정상적으로 리스닝하는지 점검할 수 있습니다. 이 단계는 운영 NAS 포트나 공유기 외부 포트 테스트와는 별개입니다.
같은 LAN의 다른 기기에서 내부 주소와 내부 포트로 먼저 접속합니다. 이 단계가 실패하면 포트포워딩보다 서비스 프로세스, bind 주소, 대상 기기 방화벽, VLAN 격리를 먼저 조사합니다.
외부 포트와 내부 포트를 한 규칙으로 연결합니다
공유기 관리자 페이지의 포트포워딩, 가상 서버 또는 NAT 메뉴에서 외부 포트를 대상의 사설 IP와 실제 리스닝 포트에 연결합니다. 다음 값은 실제 주소가 아닌 설명용 예시입니다.
내부 IP: 192.168.0.50
외부 포트: 8443
내부 포트: 443
프로토콜: TCP
외부 8443과 내부 443은 같을 필요가 없습니다. 단일 포트 규칙이라면 시작과 끝에 같은 값을 넣고, 프로토콜은 서비스가 사용하는 TCP 또는 UDP와 맞춥니다. TCP와 UDP를 모두 요구하는 서비스라면 공유기 계약에 따라 각각의 규칙이 필요할 수 있습니다.
관리자 페이지와 NAS 관리 포트를 인터넷에 직접 노출하는 방식은 피합니다. 인증서와 HTTP 프록시가 필요한 웹 서비스라면 Nginx Proxy Manager로 NAS 외부 접속 구성하기에서 공유기 이후의 Proxy Host와 원본 서비스 경계를 확인합니다. 원격 관리가 목적이라면 VPN이나 Tailscale 같은 접근 방식을 먼저 비교합니다.
실패 지점은 안쪽에서 바깥쪽 순서로 좁힙니다
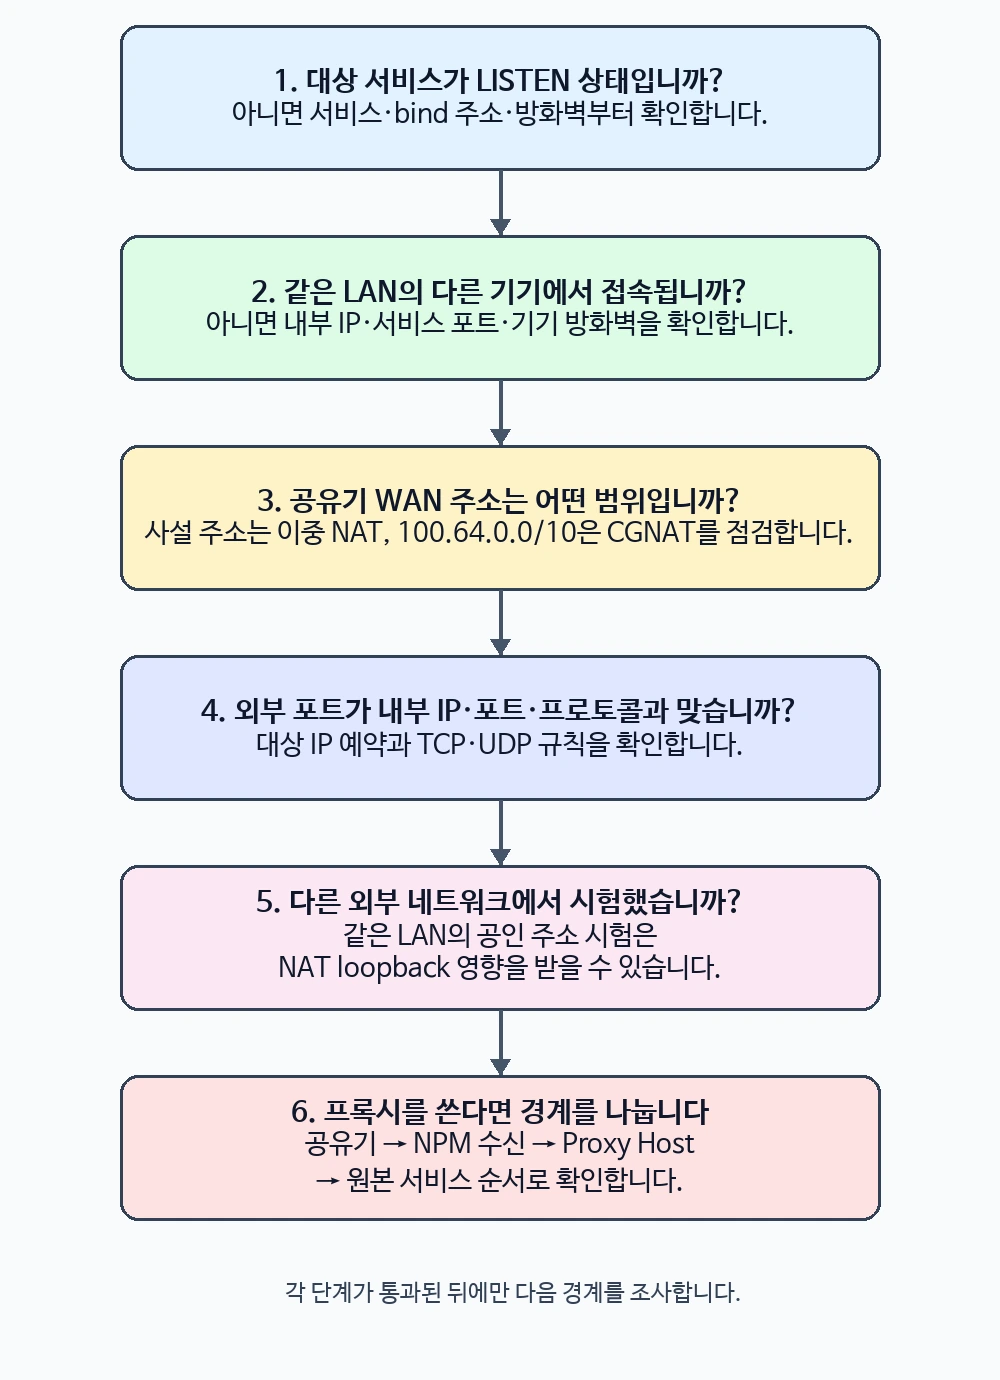
| 단계 | 확인 결과 | 다음 판단 |
|---|---|---|
| 내부 리스닝 | 대상 포트가 LISTEN | 같은 LAN에서 접속합니다 |
| LAN 시험 | 다른 내부 기기에서 성공 | WAN 주소를 분류합니다 |
| WAN 주소 | 전역 라우팅 가능한 주소 | 포트 매핑을 확인합니다 |
| 이중 NAT | WAN이 RFC 1918 사설 주소 | 상위 장비의 NAT 경계를 확인합니다 |
| CGNAT 의심 | WAN이 100.64.0.0/10 |
통신사의 공인 IP 제공 여부나 VPN 대안을 확인합니다 |
| 외부 시험 | 모바일 데이터 등 다른 네트워크에서 성공 | DNS·TLS·프록시 계층을 이어서 확인합니다 |
CGNAT 여부는 주소 한 항목만으로 단정하지 않습니다. 공유기 WAN 값, 외부 관찰 값, 통신사 안내를 함께 확인합니다. 이중 NAT는 관리 가능한 상위 공유기가 존재할 수 있지만, CGNAT는 통신사 경계이므로 사용자가 현재 공유기에서 해결할 수 없는 경우가 있습니다.
내부 시험과 외부 시험을 분리합니다
같은 Wi-Fi에서 공인 주소나 도메인으로 접속하는 시험은 공유기의 NAT loopback 지원 여부에 영향을 받습니다. 내부에서는 사설 주소로 서비스 자체를 확인하고, 외부 시험은 Wi-Fi를 끈 모바일 데이터나 별도의 네트워크에서 수행합니다.
외부에서 연결이 시간 초과되면 WAN 주소와 상위 NAT, 공유기 규칙, 대상 방화벽을 확인합니다. 연결은 되지만 HTTP 502가 나오면 요청이 공유기와 프록시까지 도달했을 가능성이 있으므로 Nginx Proxy Manager의 Forward Hostname/IP, Forward Port, 원본 서비스 응답을 확인합니다. TLS 오류는 인증서의 도메인과 만료일, Proxy Host의 인증서 연결을 별도 경계로 봅니다.
포트포워딩은 한 화면의 규칙보다 경계별 성공 조건이 중요합니다. 내부 서비스와 LAN 접속이 통과한 뒤 WAN 주소와 외부 시험을 확인하면 운영 설정을 무작정 바꾸지 않고 원인을 좁힐 수 있습니다.